Kobi Autopilot · remediación autónoma para Kubernetes
Tu clúster se cae a las 3am. Tú sigues durmiendo.
Kobi Autopilot encuentra la causa, aplica un fix de un catálogo cerrado de acciones verificadas y lo revierte si la comprobación falla. Tú decides hasta dónde llega: empieza en modo «solo sugerir» y sube de nivel cuando confíes.
En producción propia: incidentes reales resueltos sin intervención humana.
Un pod entra en CrashLoopBackOff a las 03:14; Kobi diagnostica la sonda de readiness, aplica un fix del catálogo y lo verifica en 87 segundos. El pager pasa de crítico a resuelto. Una de cada tres veces es otro incidente, un OOMKilled en checkout-worker: Kobi sube el límite de memoria, la verificación no pasa porque es una fuga, revierte el cambio y te avisa.
Agente de IA · 24/7
01 · El problema
No falta información.
Falta contexto unido.
Así se reconstruye un incidente a las tres de la mañana: de la alerta al commit que lo causó, saltando entre cinco herramientas.
Reconstrucción de un incidente típico · datos ilustrativos
01
Veinte minutos para saber qué cambió. La alerta no lo dice; cinco herramientas lo saben a medias.
02
El acceso, disperso. Kubeconfig al día, VPN o un bastion por clúster, y otra vez con cada persona nueva.
03
Diez pestañas, cero contexto. Ninguna une el evento con el despliegue y con el permiso que lo explica.
02 · Cómo resuelve
El modelo no decide
qué puede tocar producción.
Reglas deterministas identifican los casos cubiertos y cuándo hace falta investigar. Cuando Kobi propone una acción, el ejecutor solo acepta operaciones de un catálogo cerrado y respeta el RBAC del clúster. Lo único que cambia es quién aprueba.
Mismo motor: detectar, diagnosticar, remediar. Solo cambia el modelo de control.
Catálogo cerrado · RBAC del clúster · umbral de confianza por regla · rollback automático · todo queda registrado
03 · Qué conecta
Sale, nunca entra.
Lo que instalas y lo que no.
Las cinco respuestas que un equipo de plataforma pide antes de instalar nada en producción.
Un agente que sale, nunca entra
Canal gRPC saliente desde dentro del clúster. Tu API server no se expone: sin VPN, sin bastion, sin puertos abiertos.
ServiceAccount y tres niveles de RBAC
Sin kubeconfig en el equipo del operador. Empieza en métricas o lectura y sube a operador cuando quieras.
Solo sugerir, por defecto
Ninguna acción se ejecuta sin tu política. Catálogo cerrado; lo destructivo pide aprobación humana por política de plataforma.
Lee tu Prometheus, no lo sustituye
Une las métricas que ya tienes con recursos, eventos y cambios. Grafana se queda donde está.
Qué datos salen y dónde se procesan
Solo lo necesario para investigar sale del clúster. Qué se envía, cuánto se guarda y dónde, en el modelo de confianza.
TU CLÚSTER · GKE, EKS, AKS, ON-PREM
Agente KubeBolt
ServiceAccount · sin kubeconfig
RBAC: métricas ▸ lectura ▸ operador
empieza en lectura
API server
no se expone · sin VPN
actúa según RBAC
Prometheus
el tuyo · se queda
lee métricas
workloads · eventos · logs · cambios
solo lo necesario para investigar sale del clúster
gRPC saliente · TLS
nada entra
TU RED · FIREWALL
KubeBolt Cloud
o self-hosted en tu infra
Kobi · Copilot y Autopilot
panel · registro de acciones
catálogo cerrado de acciones
04 · Kobi, un agente, dos modos
Kobi resuelve.
Contigo en Copilot. Solo en Autopilot.
El mismo agente, el mismo catálogo cerrado, el mismo registro de cada acción. Lo único que cambia es quién aprueba.
CrashLoopBackOff desde el rollout de las 03:02. El ConfigMap payments-config cambió DB_URL y el pod no conecta. 7 reinicios, sin impacto en otros servicios.
Copilot: tú preguntas, Kobi responde. Gestionado en Cloud, con tu clave si lo autoalojas, y servidor MCP.
- 03:14:07 Triage CrashLoopBackOff payments-api · 7 intentos
- 03:14:19 Investigate la sonda readiness expira al arrancar · confianza 0.91
- 03:14:48 Plan patch_probe (catálogo) · reversible
- 03:15:02 Execute sin aprobación: no es destructivo
- 03:15:34 Verify pods Ready · postmortem listo
En producción propia: incidentes reales resueltos sin intervención humana.
05 · La plataforma
Todo lo demás que necesitas,
en el mismo panel.
Un solo agente conecta el clúster; el panel enseña lo que hay dentro. Cuatro vistas, disponibles hoy en Free.
Clúster: Overview · Capacity · Cost · Reliability
Capturas reales de la app; su interfaz está en inglés por ahora.
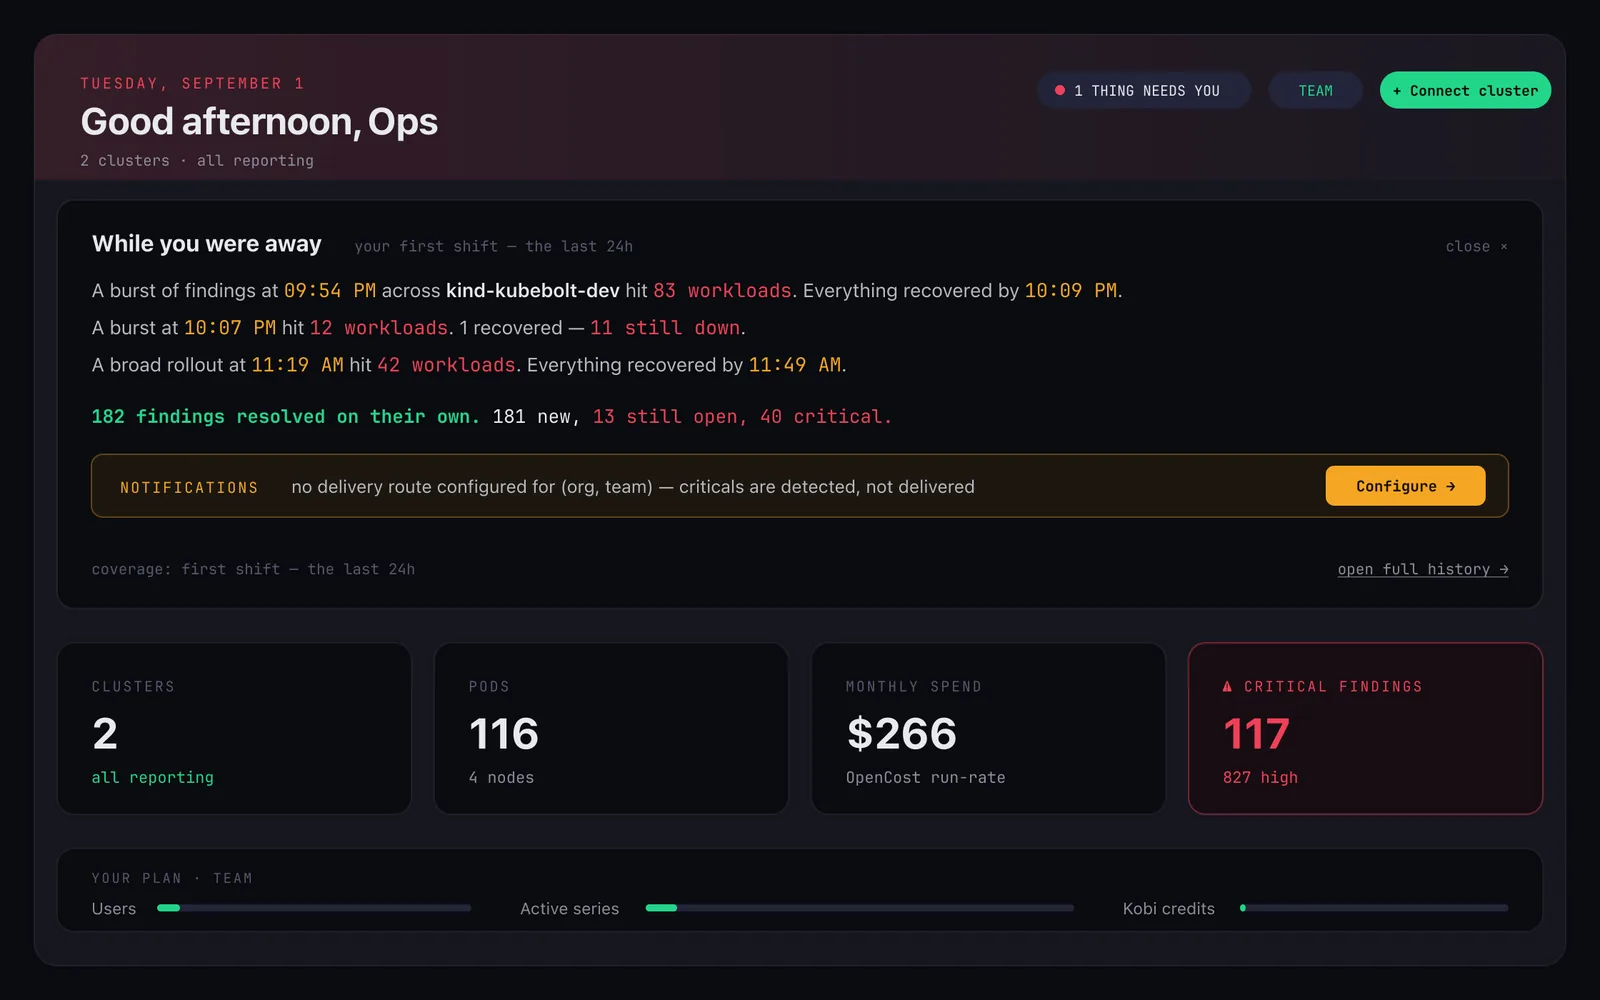
Home. Lo que pasó mientras no estabas, lo que requiere tu atención hoy y el gasto, en todos los clústeres.
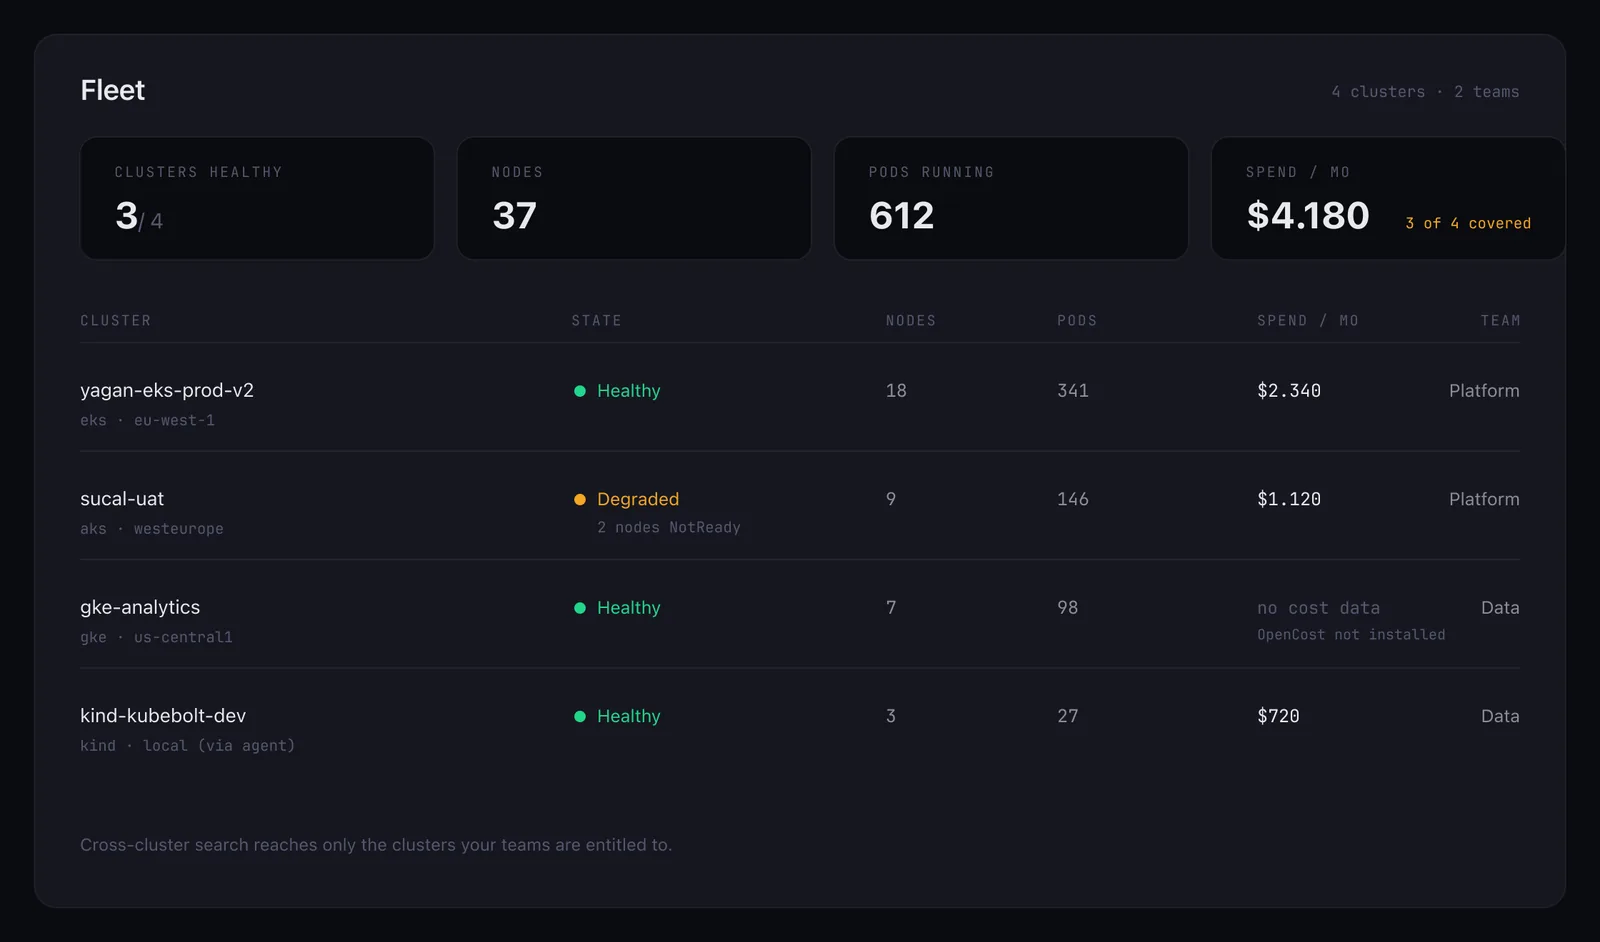
Fleet. Salud, nodos, pods y gasto por clúster y equipo.
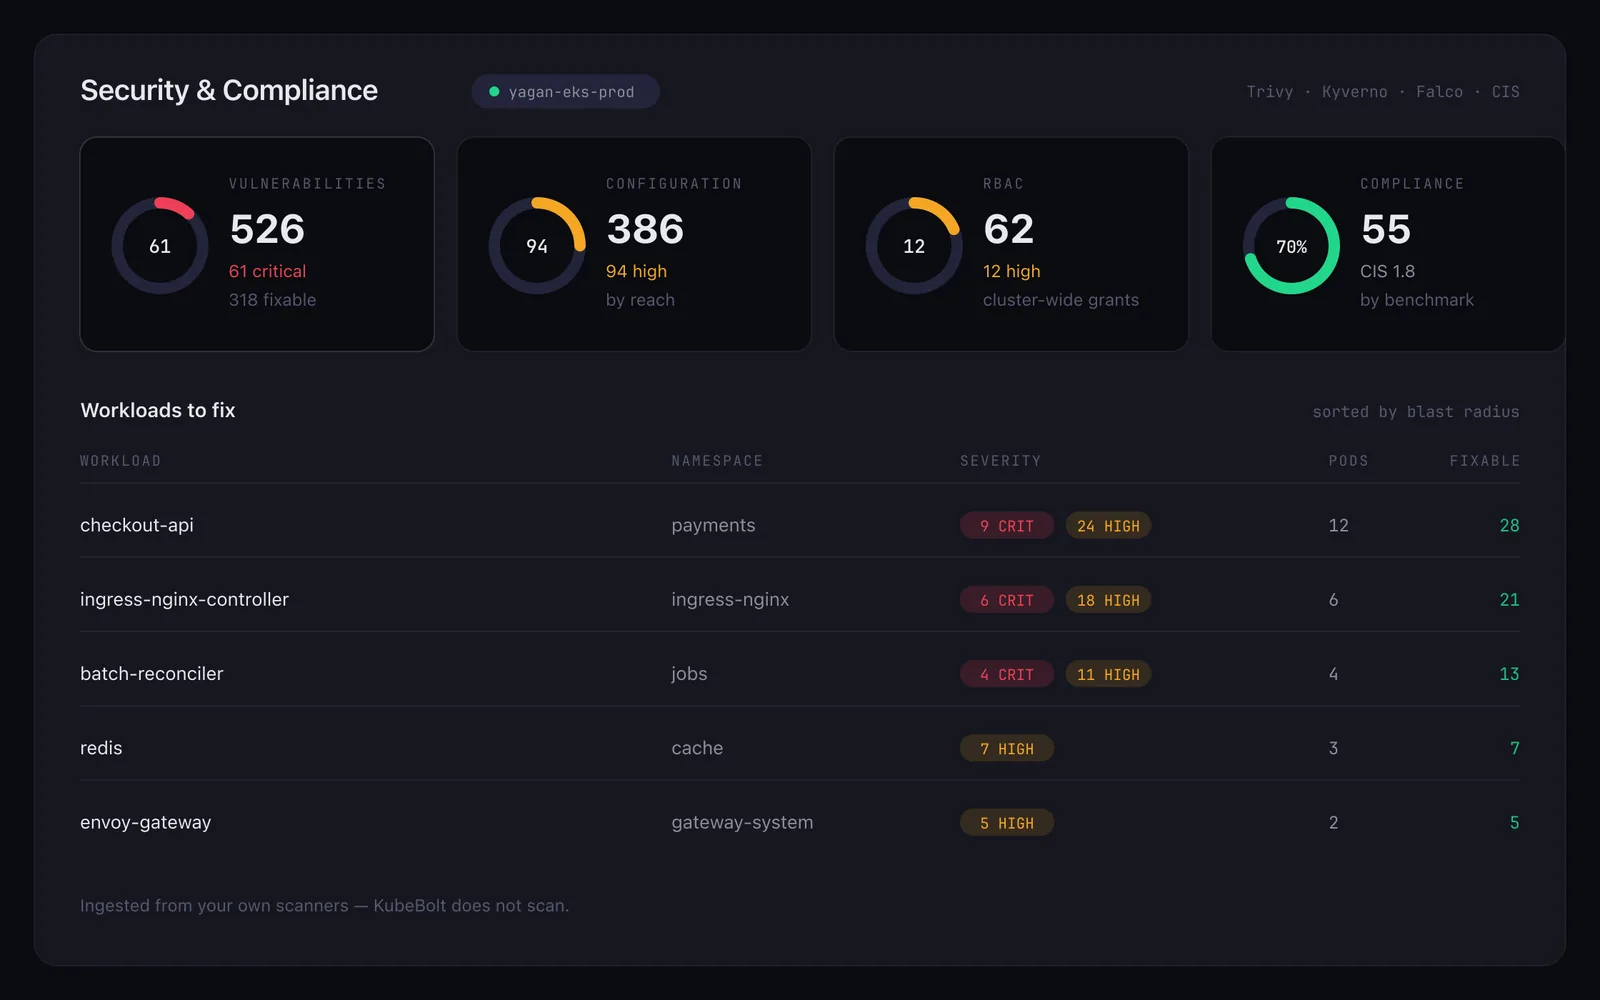
Security. Vulnerabilidades, RBAC y CIS desde tus propios escáneres.
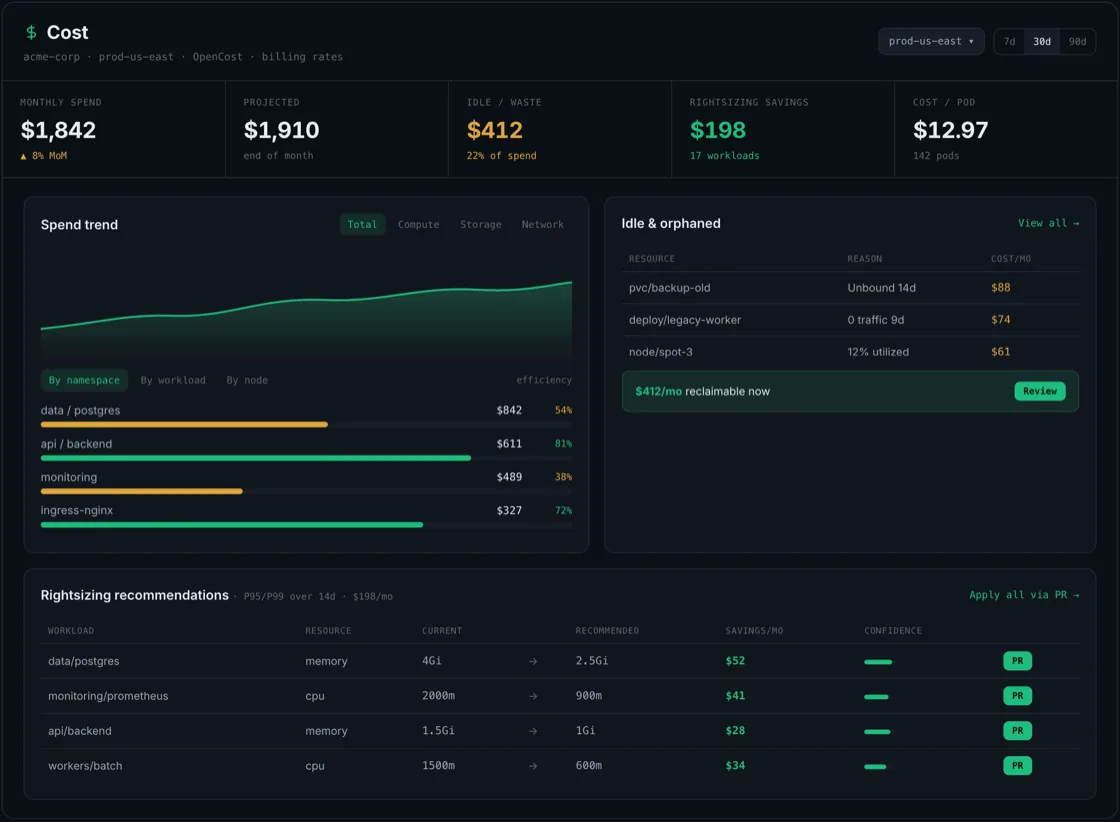
Clúster · Cost. OpenCost, idle y rightsizing recomendado, en beta.
06 · Open source y Cloud
El agente es gratis para siempre.
El Cloud cobra infraestructura, no personas.
El agente open source va bajo Apache 2.0, sin límite, con tu infra. KubeBolt Cloud añade Kobi Autopilot gestionado y acceso de equipo con OAuth, con un tier gratis disponible ya.
Open source · Apache 2.0
OSS
Sin coste · tú pones la infra
SaaS · Cloud
Free
$0 €0 /mes
SaaS · Cloud
Team
$49 €45 /mes + uso
Business, Enterprise y la calculadora Durante el lanzamiento, el exceso de nodos, pods y series se mide pero no se factura; los créditos de IA se pausan al agotarse.
Conecta tu clúster
en minutos.
Crea la cuenta, instala el agente y en la primera alerta verás a Kobi trabajar contigo. Empieza en solo sugerir.
Free · 2 clústeres · sin límite de tiempo
O instala el agente open source
$ helm install kubebolt-agent \
  oci://ghcr.io/clm-cloud-solutions/kubebolt/helm/kubebolt-agent \
  --namespace kubebolt-system --create-namespace \
  --set backendUrl=agent.kubebolt.io:443 --set tls.enabled=true \
  --set auth.mode=ingest-token \
  --set auth.ingestToken.existingSecret=<secret-with-your-token> \
  --set cluster.name=<cluster-name>
El asistente de la app genera este comando con tu token y el nombre del clúster. docs/connect-clusters
Apache 2.0 · ★ en GitHub · el agente sale, nunca entra.
Novedades
Una nota por release, sin ruido.