Kobi
Conoce a Kobi: una IA, dos modos
Kobi es el SRE con IA de KubeBolt. Kobi Copilot responde cuando le preguntas y viene en todas las ediciones; Kobi Autopilot actúa por su cuenta bajo tus reglas en KubeBolt Cloud.
En esta página
Kobi es el SRE con IA de KubeBolt, el mismo personaje en todo el producto, y trabaja en dos modos:
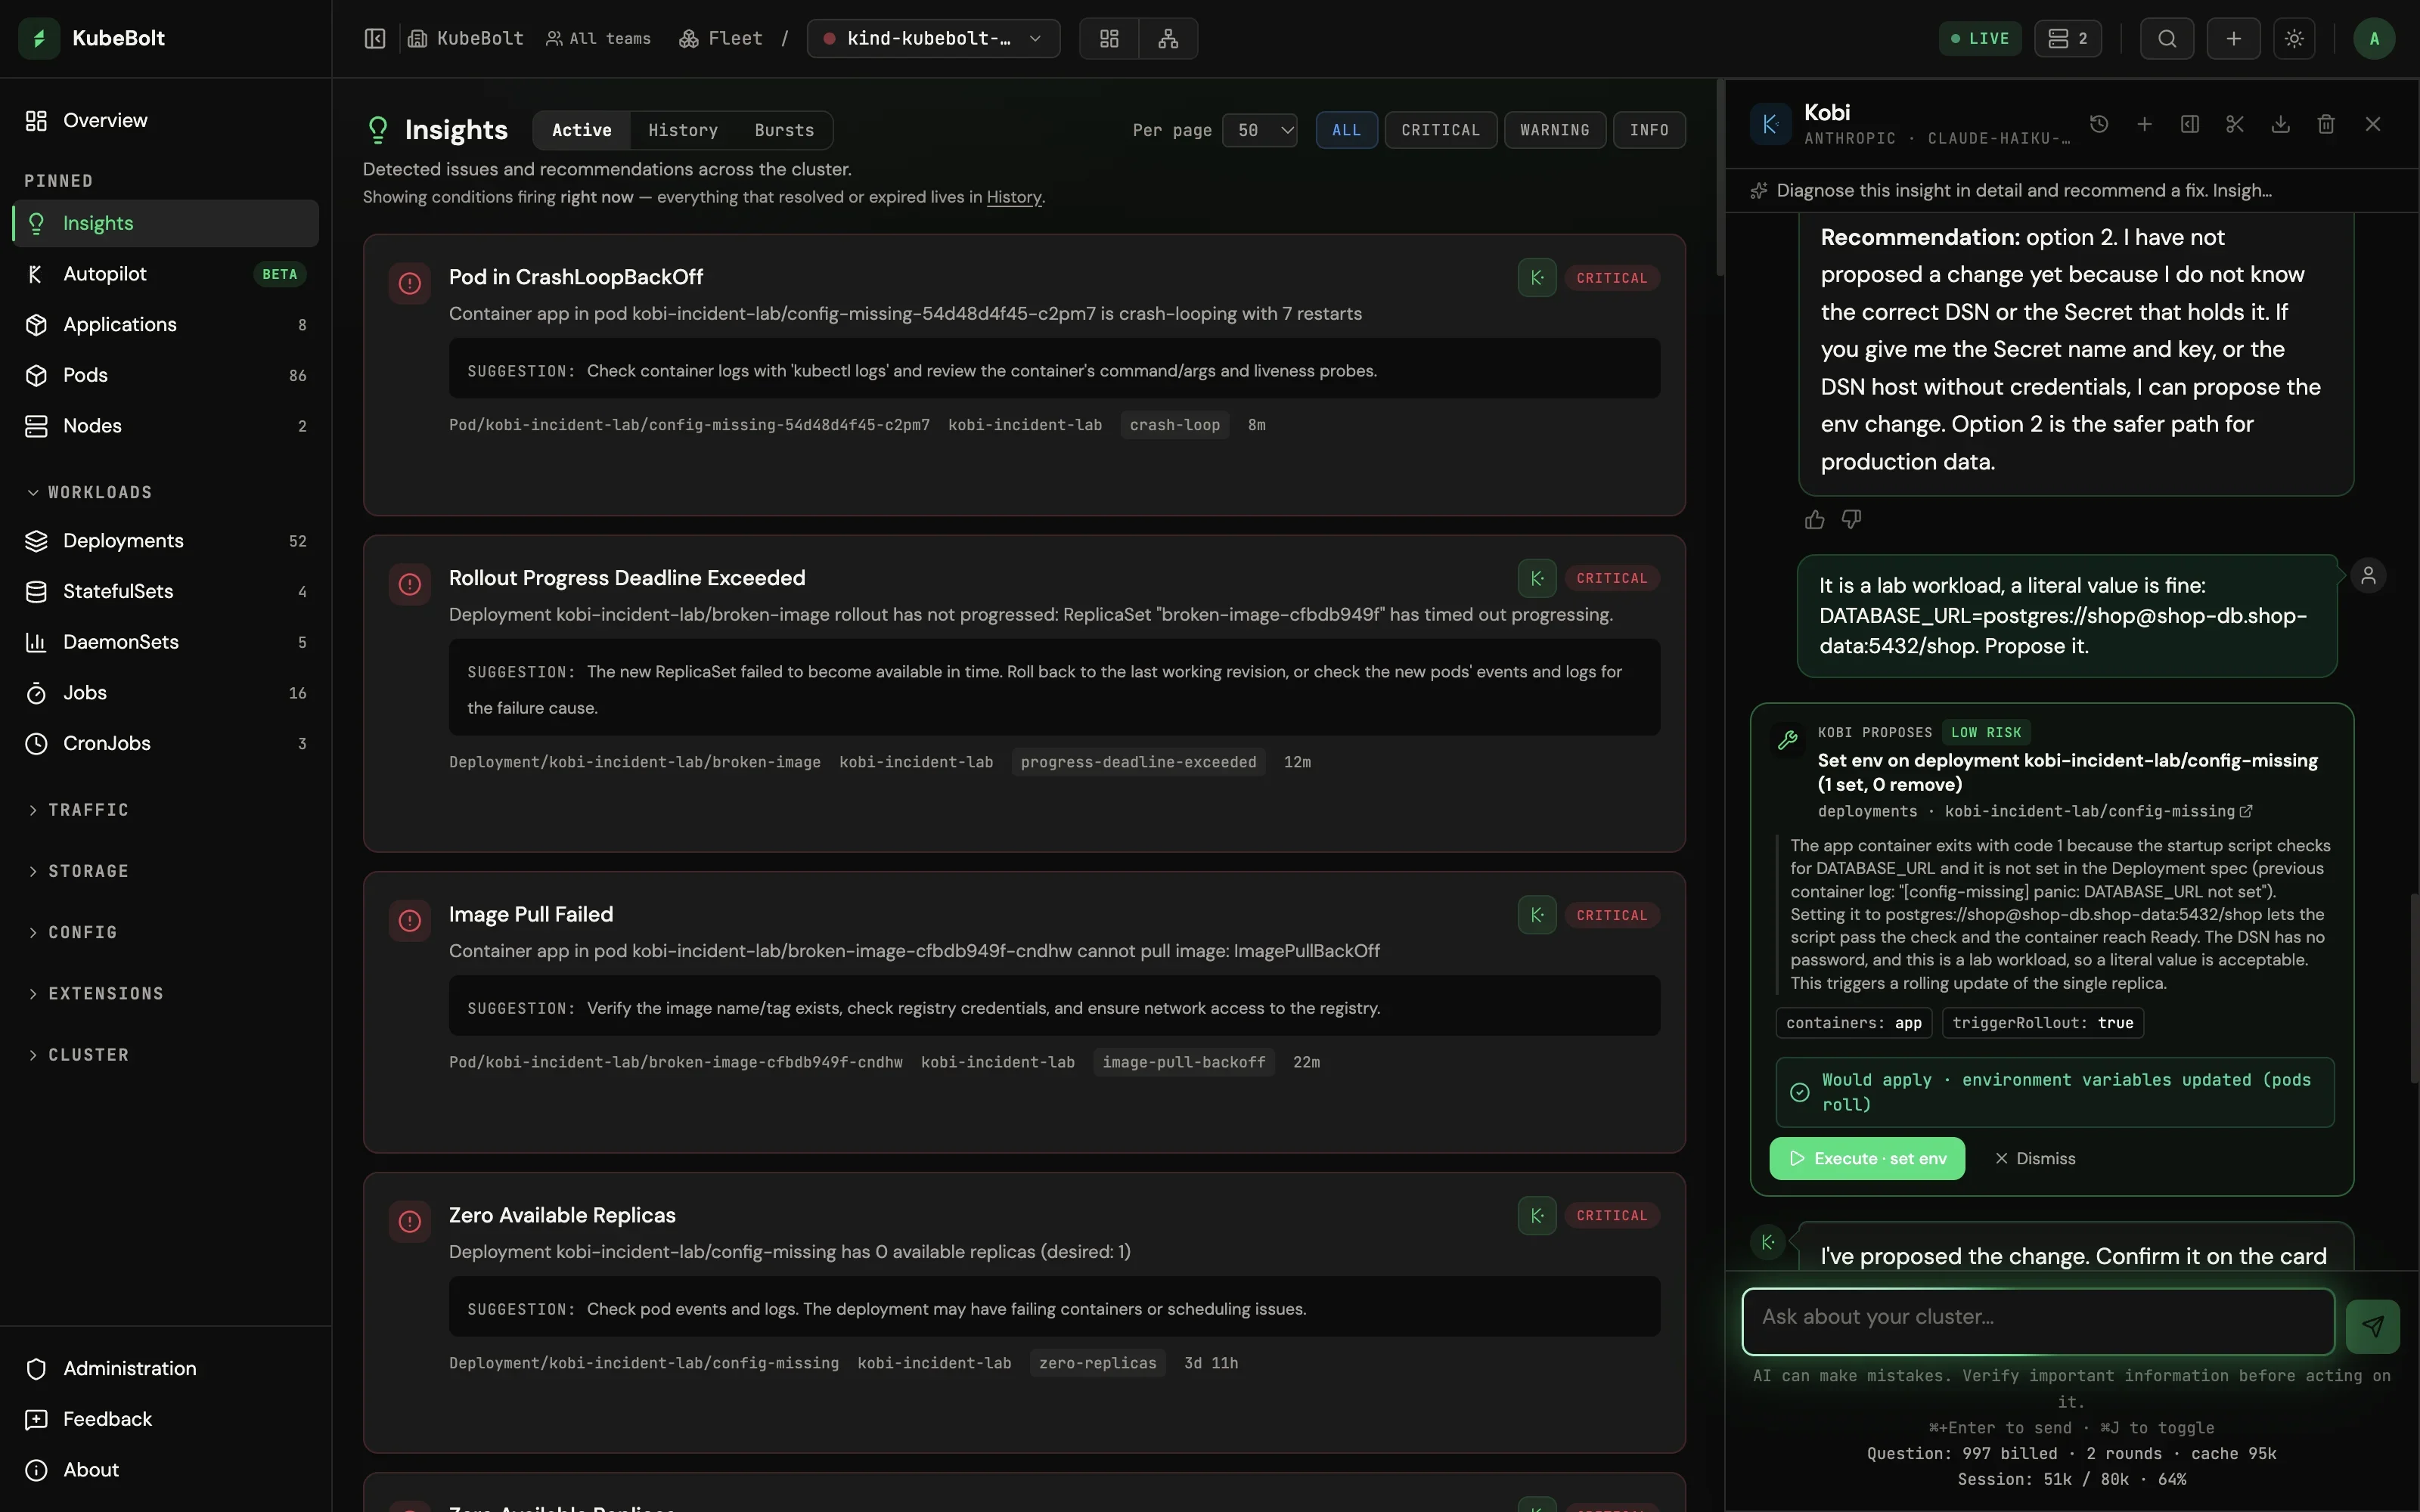
- Kobi Copilot: tú preguntas, Kobi responde. Pulsa
⌘J(Ctrl+Jen Linux y Windows), describe el problema, revisa la propuesta y haz clic en Execute. Viene en todas las ediciones: en el núcleo open source usas tu propia clave de LLM; en KubeBolt Cloud la IA es gestionada. - Kobi Autopilot: Kobi actúa por su cuenta y tú apruebas la parte destructiva. Se activa ante un incidente, investiga, lo remedia y escribe el postmortem. Autopilot solo funciona en KubeBolt Cloud, en beta abierta.
Copilot nunca cambia nada por sí solo: cada corrección es una propuesta que solo se ejecuta cuando haces clic en Execute, con tu rol, y queda en el registro de auditoría. La diferencia entre los dos modos está en quién lleva el control.
Cómo gestiona Autopilot un incidente
- Detectar. Los insights de KubeBolt, basados en reglas, sacan a la luz los problemas; nunca arreglan nada. Autopilot abre un incidente solo para un catálogo cerrado de ocho clases de incidente: OOM kills, crash loops, fallos al descargar la imagen, rollouts que superan su plazo de progreso, un ConfigMap o un Secret que falta, readiness probes que fallan, liveness probes que fallan y un HPA clavado en su máximo. Cualquier otro insight sigue siendo un insight.
- Triar e investigar. Cada incidente pasa por un triaje con un LLM y después por una investigación que lee el clúster con las herramientas de solo lectura de Kobi y, a través de un conector de nube, los recursos de la nube de los que depende el workload.
- Planificar. El plan solo puede usar un conjunto cerrado de acciones tipadas: reiniciar, escalar o revertir un Deployment, parchear los recursos o las probes de un workload y parchear un HPA, además de una comprobación de readiness y un paso solo informativo que no cambia nada. Cuando la confianza de la investigación queda por debajo del mínimo para esa clase de incidente, no se ejecuta nada: el plan se guarda como recomendación para que lo revise una persona.
- Ejecutar y verificar. El ejecutor corre las acciones del plan y nada más, y después comprueba que los pods estén Ready (180 segundos por defecto). Solo si esa comprobación falla revierte lo que cambió (en Approve & execute, después de preguntar).
- Escribir el postmortem.
Cuando la causa está fuera del clúster (una base de datos detenida, una cuota de la nube, una regla de firewall), ningún reinicio ni rollback la arregla. El plan nombra el recurso y lo que tiene que hacer su responsable, y el incidente termina como Needs a human, nunca como resuelto.
¿Cuándo da el visto bueno una persona en Autopilot?
Depende del modo de operación de Autopilot, que se configura por organización en KubeBolt Cloud. Las organizaciones nuevas empiezan en Suggest only.
| Modo de operación | Qué se ejecuta | Visto bueno de una persona |
|---|---|---|
| Suggest only | Nada: Kobi investiga y propone, y tú aplicas los comandos | No aplica (nunca ejecuta) |
| Approve & execute | Cada acción, después de tu aprobación | Cada acción lo espera |
| Autonomous | Reinicios, parches de HPA y de probes, parches de recursos de bajo riesgo y escalar una réplica hacia arriba o hacia abajo, de forma automática | Rollbacks, escalar a cero, cambios de escala mayores y parches de recursos más arriesgados siempre lo esperan |
Una aprobación que nadie responde dentro del tiempo de espera de aprobación (5 minutos por defecto) cuenta como rechazada. Aprobar o rechazar requiere el rol Editor.
Un incidente resuelto es “auto-resolved” en ambos casos: la vista del incidente indica si alguna acción se detuvo a esperar el visto bueno de una persona, como un atributo, no como un estado distinto.
El resto de las salvaguardas
Además del modo de operación, la autonomía de Autopilot está acotada por:
- Activación por organización: viene desactivado; activarlo es una decisión explícita.
- Solo se ejecuta el plan: cada cambio tiene que ser una de las acciones planificadas de la ejecución, con los argumentos del plan; cualquier otra cosa se rechaza.
- Lo que lee es evidencia, nunca política: un texto en anotaciones, etiquetas, variables de entorno, logs, tags de la nube u objetos de External Secrets no puede decirle a Autopilot que se retire, aplace o escale a cero. Registra esa afirmación como no verificada; solo tus ajustes deciden si se actúa, con qué acción, la aprobación y el cooldown.
- Cuando una persona debe decidir, el plan espera: si la investigación lo dice, toda acción que cambia algo espera una aprobación en cualquier modo, y la aprobación avisa cuando su motivo cita el propio texto del workload.
- Namespaces protegidos: la lista de la plataforma (
kube-system,kube-publicykube-node-leasepor defecto), más los que añada tu organización; una organización no puede quitar uno heredado. Los incidentes en ellos se registran como omitidos y nunca se analizan, así que no cuestan nada. - Horario desatendido: limita Autopilot a ciertos días, horas y una zona horaria; fuera de ese horario los incidentes se registran y esperan, y se procesan cuando se abre la ventana si el problema sigue ahí.
- Techo de autonomía de la plataforma: un límite a nivel de plataforma que ninguna organización puede superar.
- Auditoría completa: cada investigación, decisión y acción queda en la línea de tiempo del incidente y en el registro de auditoría de acciones.
Los ajustes, el ritmo de consumo de créditos y a quién se notifica están en KubeBolt Cloud; lo que Autopilot puede ejecutar, junto a lo que pueden ejecutar Copilot y la UI, está en Acciones y gobernanza.
Por dónde seguir
- Kobi Copilot: el modo asistido, con sus herramientas, proveedores y MCP.
- Activar Kobi: cómo encender Kobi Copilot con tu propia clave cuando lo autoalojas.
- Conectores de nube: cómo dejar que Kobi lea tu cuenta de AWS o Azure, en solo lectura.
- KubeBolt Cloud: donde funciona hoy Kobi Autopilot, en beta abierta desde el plan Free.
- Acciones y gobernanza: cada acción, quién puede ejecutarla y el registro de auditoría que la respalda.