Conceptos
Vistas de recursos
26 vistas de lista de recursos con búsqueda, paginación y métricas en vivo, más Namespaces, Events, el RBAC del clúster y las releases de Helm, y una página de detalle con pestañas para cada objeto.
En esta página
Recursos compatibles
KubeBolt tiene 26 vistas de lista de recursos, agrupadas en la barra lateral del clúster igual que en la tabla de abajo. Cada una admite búsqueda, filtro por namespace, paginación en el servidor (50 por página) y, donde aplica, CPU y memoria en vivo de Metrics Server. La barra lateral muestra un recuento junto a cada una y marca las que tu identidad no puede listar (consulta RBAC).
| Grupo de la barra lateral | Recursos |
|---|---|
| Pinned | Pods, Nodes (más Insights, Applications y, en KubeBolt Cloud, Autopilot) |
| Workloads | Deployments, StatefulSets, DaemonSets, Jobs, CronJobs |
| Traffic | Services, Ingresses, NetworkPolicies, Cilium Policies (CiliumNetworkPolicies), Cilium Cluster Policies (CiliumClusterwideNetworkPolicies), PodDisruptionBudgets, Gateways, HTTPRoutes, Endpoints (EndpointSlices) |
| Storage | PVCs, PVs, StorageClasses |
| Config | ConfigMaps, Secrets (las claves por defecto; los valores solo a través de la revelación auditada), Service Accounts, HPAs |
| Extensions | Certificates (cert-manager), ArgoCD Apps, VPA (VerticalPodAutoscalers) |
El grupo Cluster añade tres vistas que no son simples listas: Namespaces, Events y RBAC (ClusterRoles y ClusterRoleBindings), junto a Clusters, donde se añaden, renombran y eliminan clústeres (Multiclúster). Las vistas de extensiones y de Cilium solo muestran datos cuando el CRD está instalado; un CRD que falta se indica con una nota neutra, «Optional integrations not detected», no como un problema de permisos, y un CRD instalado más tarde se detecta en menos de dos minutos. Los ReplicaSets no tienen lista propia: aparecen en el historial de un Deployment, en la pestaña Related y en el Cluster Map.
Namespaces pagina de 50 en 50, cuenta todos los namespaces y filtra por nombre. Cuando las credenciales de KubeBolt no pueden listar eventos, Events muestra Access Restricted en lugar de fallar, y a Kobi se le indica que no ver eventos no significa que no los haya.
Applications lista las releases de Helm del clúster: estado, chart, values, manifest, notas, los recursos que posee cada release y su historial de revisiones. Es de solo lectura: KubeBolt no instala, actualiza ni revierte releases de Helm. Consulta Aplicaciones de Helm.
En un clúster solo de métricas (un agente que envía métricas pero no da a KubeBolt acceso a la API) estas vistas están desactivadas; el panel sigue funcionando.
Vistas de detalle de recursos
Cada recurso tiene una página de detalle con pestañas en
/:type/:namespace/:name (_ ocupa el lugar del namespace en los recursos de
ámbito de clúster). Las pestañas disponibles varían según el tipo:
| Recurso | Pestañas además de Overview, YAML y Events |
|---|---|
| Pods | Containers, Logs, Terminal, Files, Volumes, Related, Monitor |
| Deployments, StatefulSets, DaemonSets | Pods, Logs, Terminal, Related, History, Monitor |
| Jobs | Pods, Logs, Related |
| CronJobs | Jobs, Related |
| Services | Related |
| Nodes | Pods, Monitor |
| NetworkPolicies, Cilium policies, PodDisruptionBudgets | Matched Pods, Related |
| PersistentVolumeClaims | Monitor |
Qué hace cada pestaña:
- Overview: campos clave, estado, condiciones, etiquetas y anotaciones
- YAML: la definición con resaltado de sintaxis, para copiar o descargar, y editable para los editores. Los valores
datade los Secrets siempre vuelven comoREDACTED, y los valores de los ConfigMaps también se ocultan cuando la clave o el valor parecen una credencial. Se eliminanmanagedFieldsy la anotaciónlast-applied-configuration. También se ocultan los values de Helm, los parámetros y el entorno de plugin de una Application de Argo CD. Al guardar se restituye lo que la vista ocultó, incluida la credencial en línea de un secret store, así que una edición nunca escribeREDACTEDencima de un valor real. - Pods: los pods que posee un workload o un nodo. La pestaña de un Deployment, StatefulSet, DaemonSet o Job los pagina de 50 en 50, ordenados por nombre, así que un workload con cientos de pods abre al instante
- Logs: logs de pods y workloads con selectores de pod y de contenedor y las últimas 100, 500 o 1000 líneas (5000 en un pod). Filters añade una ventana de tiempo, los logs del contenedor anterior y una regex. Live sigue los logs cada 10 s; está desactivado por defecto para que no se interrumpa la lectura de un log
- Terminal: puente exec de WebSocket a SPDY con xterm.js; en los workloads, primero eliges el pod
- Files: explorador de archivos basado en exec, con navegación por directorios, visor de contenido y descarga (solo Pods: abre un pod desde la pestaña Pods de un workload para explorarlo). Ejecuta comandos en el contenedor, así que necesita Editor, como la terminal
- Containers: specs de los contenedores, variables de entorno, puertos y montajes (solo Pods)
- Volumes: montajes de volúmenes y claims (solo Pods)
- Related: recursos padre e hijos a partir de las aristas de la topología
- History: historial de revisiones a partir de los ReplicaSets (Deployments) o de las ControllerRevisions (StatefulSets, DaemonSets), con rollback a una revisión (rol editor)
- Matched Pods: los pods que una política o un PDB selecciona de verdad
- Events: eventos filtrados al recurso concreto
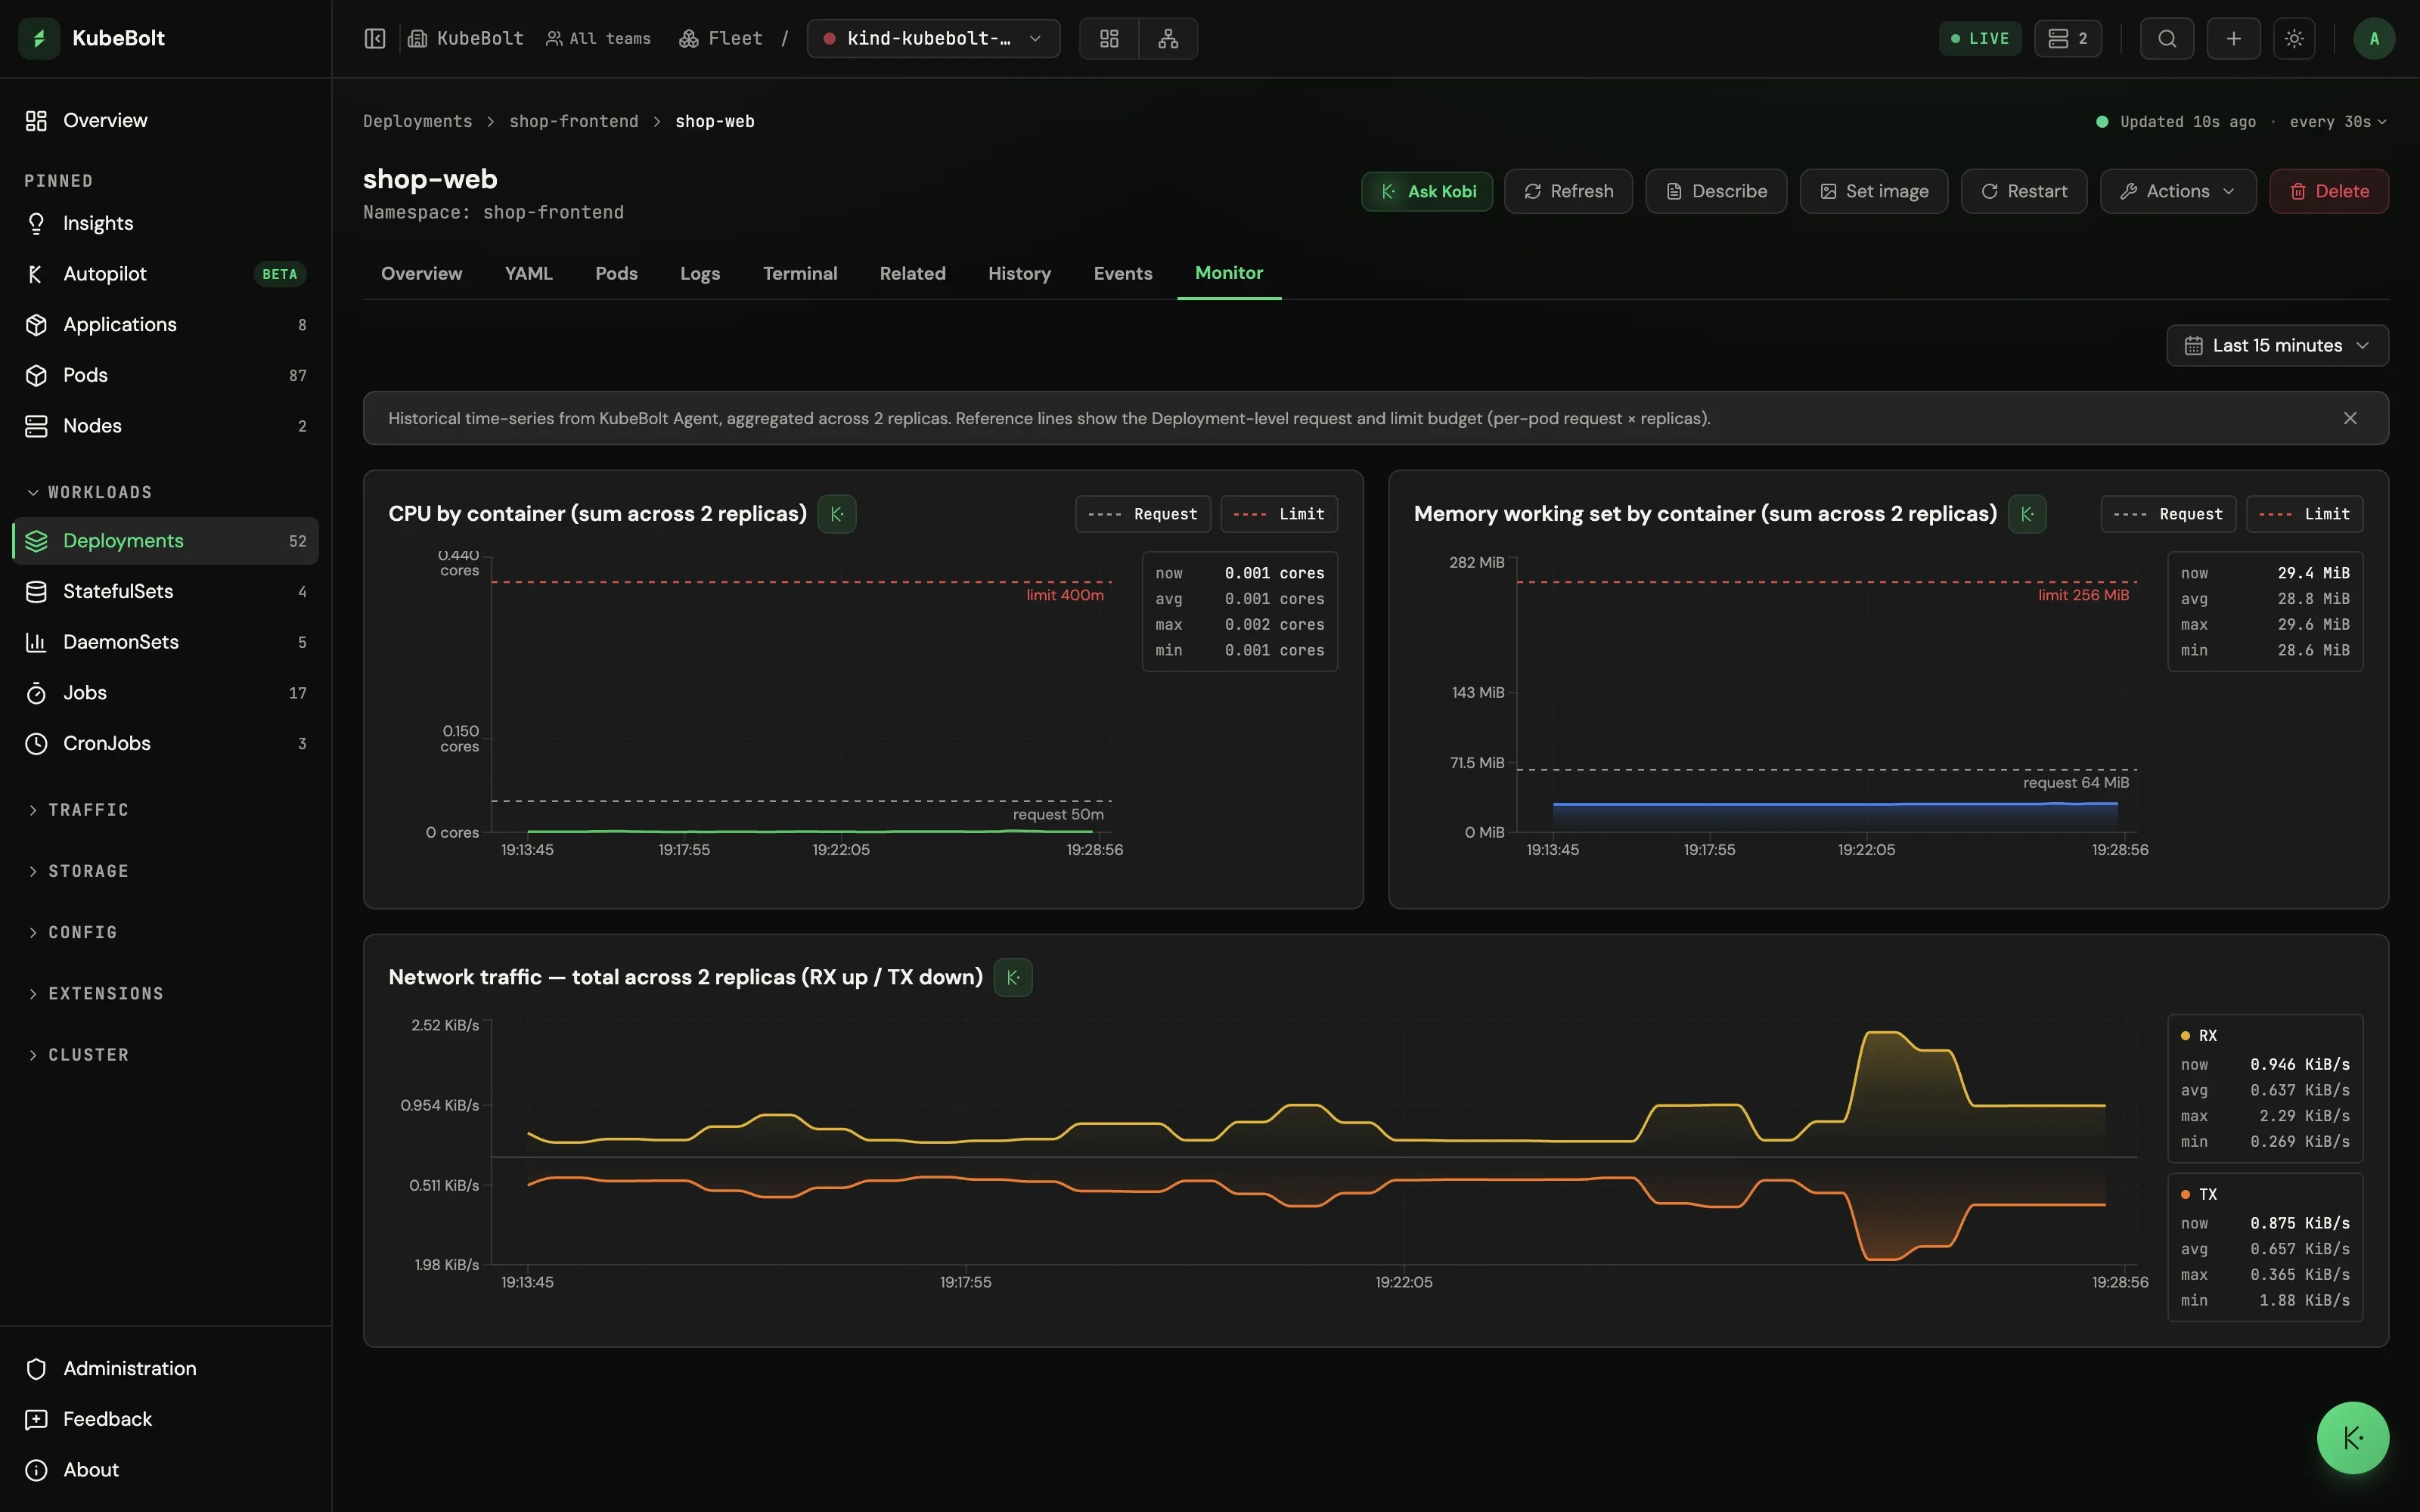
- Monitor: indicadores de CPU y memoria de Metrics Server, más gráficos históricos (CPU y memoria por contenedor, tráfico de red, sistema de archivos en los nodos) cuando el agente envía métricas; los PVCs muestran el uso de espacio y de inodos a partir de las estadísticas de volumen del kubelet. Sin el agente, la pestaña conserva los indicadores y explica cómo obtener el histórico
Acciones
La barra de herramientas que hay sobre las pestañas tiene Describe (la
salida de kubectl describe, que oculta los mismos valores que la pestaña
YAML) y, cuando Kobi está
configurado, Ask Kobi, para cualquier rol. Las escrituras necesitan
Editor, los borrados necesitan Admin, y todas quedan auditadas:
| Recurso | Acciones |
|---|---|
| Deployments, StatefulSets, DaemonSets | Set image, Restart; en Actions ▾: Set resources, Set env, Scale (no en DaemonSets), Pause / Resume rollout (Deployments). El rollback se hace desde la pestaña History |
| Pods | Restart (borra el pod para que su controlador lo vuelva a crear); en Actions ▾: Evict pod (respeta los PodDisruptionBudgets), Debug (un contenedor de depuración efímero). Port-forward desde los puertos de un contenedor |
| CronJobs | Trigger now, Suspend / Resume |
| Nodes | Cordon / Uncordon; Drain (Admin) |
| Secrets | Reveal (ver abajo) |
| Cualquier tipo | Edit metadata (etiquetas y anotaciones), Delete (Admin) |
En un clúster al que se llega a través del agente, las escrituras, el exec, el
port-forward y el explorador de archivos necesitan el agente en modo
operator; en modo reader vuelven como errores de permisos. Consulta
Conectar clústeres.
Gráficos de Monitor en rangos largos
Un gráfico histórico dibuja un punto por intervalo, y el intervalo crece con el rango:
| Rango | Un punto cada |
|---|---|
| 5m, 15m, 1h | 15 o 30 s |
| 6h | 2 min |
| 24h | 10 min |
| 7d | 1 h |
| 14d | 2 h |
| 30d | 6 h |
Desde 6h, los gráficos de CPU y memoria de pods, workloads y nodos dibujan el valor más alto dentro de cada intervalo, leído una vez por minuto, así que una subida entre dos puntos sigue viéndose. Las estadísticas que acompañan a esos gráficos cambian de nombre en consecuencia:
max: el máximo real del rango.avg peakymin peak: la media y el más bajo de los máximos de los intervalos. Salen más altos que la carga típica, a propósito.last: el máximo del último intervalo, no el valor actual.
La herramienta get_workload_metrics de Kobi lee esos mismos máximos y dice
cuándo se produjo el máximo.
Los gráficos de red no usan máximos: cada punto es la tasa del minuto anterior, así que en un rango largo una ráfaga entre dos puntos no se ve.
Dimensiona un request a partir del uso típico (el P95 del
rightsizing) y el margen de un límite
de memoria a partir de max.
Un pod que corre con hostNetwork comparte la red de su nodo, así que no tiene
tráfico propio que dibujar. Su pestaña Monitor muestra Uses the node’s
network con un enlace a la pestaña Monitor de cada nodo, y lo mismo hace un
workload cuyos pods corren así. Desde el agente 1.4.8, un pod así no envía red
de pod en absoluto; su tráfico se cuenta una sola vez, en el nodo. Consulta
Compatibilidad.
Revelar el valor de un Secret
La vista YAML nunca muestra los valores de los Secrets. Cuando de verdad
necesitas uno (para validar una rotación, por ejemplo), hay un camino aparte y
deliberadamente estrecho en lugar de bajar a
kubectl get secret -o yaml | base64 -d:
POST /api/v1/resources/secrets/{namespace}/{name}/revealEstá diseñado para ser auditable, no cómodo:
POST, noGET. Una revelación devuelve contenido sensible y tiene un efecto secundario.GETlo puede cachear cualquier capa intermedia;POSTno.- Se lee del apiserver, no de la caché del informer. Una revelación tiene que mostrar el valor posterior a la rotación, no uno en caché, así que cuesta una ida y vuelta al apiserver.
- Hace falta un motivo escrito, de entre 10 y 500 caracteres. Va al registro de auditoría, no a la respuesta.
- Editor o superior, impuesto en la ruta. Para los namespaces que
coinciden con el patrón de producción (
^(prod|production|prd)([-_].+)?$por defecto, editable en Administration → System → General o conKUBEBOLT_PROD_NAMESPACE_PATTERN), el handler eleva el requisito a Admin, y un intento denegado también se audita. - Dos registros de auditoría por revelación: uno en el registro general de
acciones, junto a los reinicios y los escalados, y otro en un canal dedicado
a las revelaciones de secretos con el motivo, las claves solicitadas, el
actor y el resultado (
success·denied_prod_namespace_requires_admin·not_found·apiserver_error). - Ninguno de los dos registros contiene nunca un valor, ni un hash de un valor, ni nada derivado de uno. Los valores solo existen en el cuerpo de la respuesta y nunca se persisten en el servidor.
Cuerpo de la petición: {"keys": ["…"], "reason": "…"}. Si se omite keys,
se revelan todas las claves y la amplitud se audita como <all>. Los valores
que no son UTF-8 imprimible vuelven como un sha256 más un recuento de bytes,
en lugar de como texto ilegible.